Cursor over het beveiligingsincident: een uitgelekte leverancierssleutel leidde tot een valse Claude Code-extensie
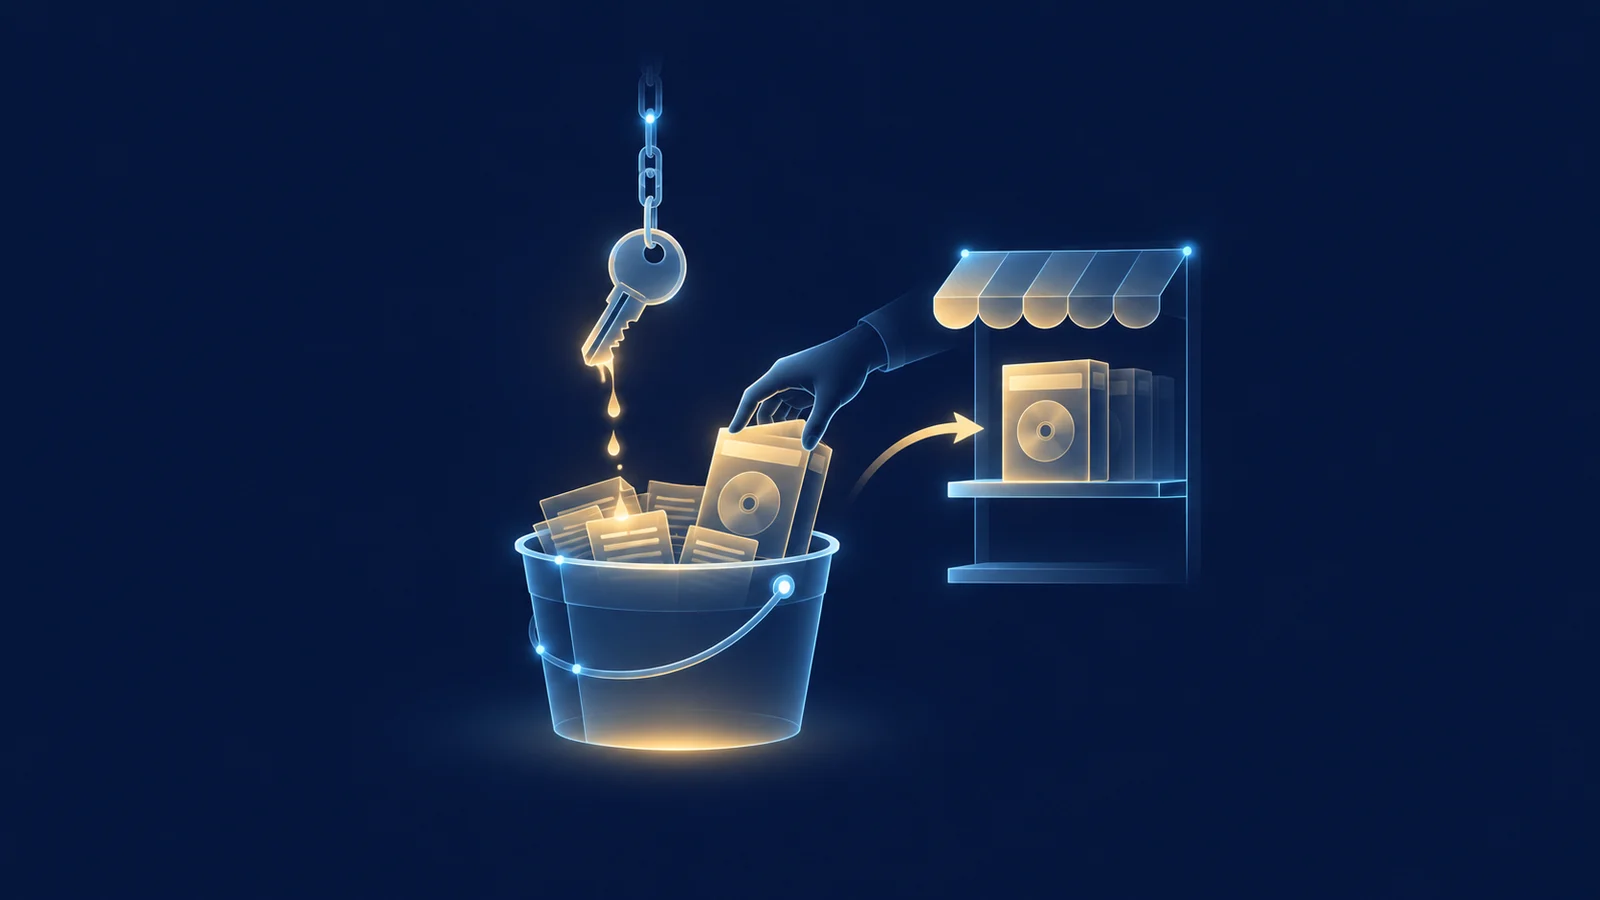
Hoe kon een valse Claude Code-extensie in de marketplace van Cursor belanden? Volgens het verslag dat Cursor op 13 november 2026 publiceerde, begon het bij een toegangssleutel die Cursor aan de leverancier Fireworks had gegeven en die bij Fireworks was uitgelekt. Daarmee kopieerde een aanvaller opgeslagen sessiegegevens van coding agents. Inloggegevens uit die gegevens gaven toegang tot andere systemen, en uiteindelijk tot de cache van de marketplace, waar op 29 oktober ongeveer 11 uur een malafide kopie van de extensie stond.
We lazen het verslag op de blog van Cursor. Het onderwerp stond ook in de trending-briefing van 14 november.
Wat er gebeurde
Cursor meldde het incident op 29 oktober en publiceerde op 30 oktober een beveiligingsmelding met kenmerken van de aanval en controlescripts. Het nieuwe verslag volgt na ongeveer twee weken onderzoek. De aanvaller gebruikte de sleutel om een opslagbucket te kopiëren die Cursor met Fireworks deelde. Daarin stonden sessiesporen (traces) van coding agents, vooral uit 2025, van sessies die niet in Privacy Mode draaiden. Cursor mocht die gebruiken voor modeltraining.
Sommige traces bevatten ongecensureerde inloggegevens. Volgens Cursor had minder dan 0,01 procent van de klanten API-gegevens in die data. Daarmee kwam de aanvaller in een aantal SaaS-tools van Cursor. Daar zag hij gearchiveerde broncode die niet in productie draait, beperkte supportgegevens en e-mail, gebruikscijfers en contactgegevens, samenvattingen van agentgesprekken en inloggegevens die gebruikers naar de support hadden gestuurd.
De valse extensie
Met een gestolen inloggegeven zette de aanvaller kwaadaardige kopieën van Anthropic.claude-code, versies 2.1.312 en 2.1.313, op de cache die de VS Code-marketplace van Cursor bedient. Cursor schrijft dat Anthropic die kopieën niet publiceerde en dat het geen kwetsbaarheid in het product van Anthropic betreft. Open VSX, de bron van de marketplace, heeft de malware nooit gehad. Hooguit 5.000 gebruikers die op 29 oktober die specifieke versies opvroegen, kunnen de malafide build hebben gekregen.
| Datum | Gebeurtenis |
|---|---|
| 29 oktober | valse extensie in de cache, ongeveer 11 uur beschikbaar; Cursor meldt het incident |
| 30 oktober | beveiligingsmelding met kenmerken, herstelstappen en controlescripts |
| 1 november | laatste waargenomen activiteit van de aanvaller, geblokkeerd |
| 13 november | verslag na onderzoek |
Volgens Cursor zijn live verkeer, productiesystemen, de Cursor-app en de officiële updates niet geraakt: die komen uit een apart codesysteem en er zijn geen sleutels voor het ondertekenen van releases uitgelekt. Ook andere extensies, plugins uit de Cursor Marketplace en repositories van klanten zijn volgens het bedrijf niet getroffen. Prompts en code van gebruikers met Privacy Mode vallen erbuiten.
Wat Cursor deed
Cursor haalde al het inferentieverkeer weg bij Fireworks en zette de sleutel uit. Het verving alle gevonden uitgelekte inloggegevens en uit voorzorg ook alle intern gebruikte. Het bouwde de marketplace opnieuw op, voegde scans op geheimen in repositories en andere interne bronnen toe en zette alle productie-infrastructuur opnieuw neer. Er zijn externe forensisch onderzoekers ingeschakeld en getroffen klanten zijn rechtstreeks benaderd.
Wat dit betekent
Wie in de getroffen periode versie 2.1.312 of 2.1.313 via de marketplace van Cursor installeerde, volgt de stappen uit de melding van 29 oktober; Cursor waarschuwt dat alleen de extensie verwijderen mogelijk niet genoeg is. Wie een mail kreeg, vervangt de daarin genoemde inloggegevens. Breder laat het geval zien dat sessiesporen van agents gevoelige data zijn: alles wat een agent ziet, kan in zo'n spoor belanden. Wij schreven eerder over geheimen in de instellingen van Claude Code. Een ander geval van klantdata die bij een AI-dienst uitlekte, beschreven we in het stuk over de KV-cache van Workers AI, en de bredere context staat in ons overzicht van AI en cybersecurity.
Wat we niet hebben gecontroleerd
We hebben de melding van 29 oktober en de controlescripts niet zelf doorgenomen. Een reactie van Fireworks op hoe de sleutel uitlekte, hebben we niet gevonden. De cijfers over het aantal getroffen gebruikers komen alleen van Cursor.
Gecontroleerd op 14 november 2026.
Dit artikel is geschreven met AI (Claude) en gecontroleerd tegen de bronnen hieronder.
Bronnen
- Cursor, An update on our recent security incident (13 november 2026): cursor.com
- @cursor_ai op X (signaal): x.com