Claude Code bewaarde goedgekeurde commando's met wachtwoorden erin: zo controleer je je repository
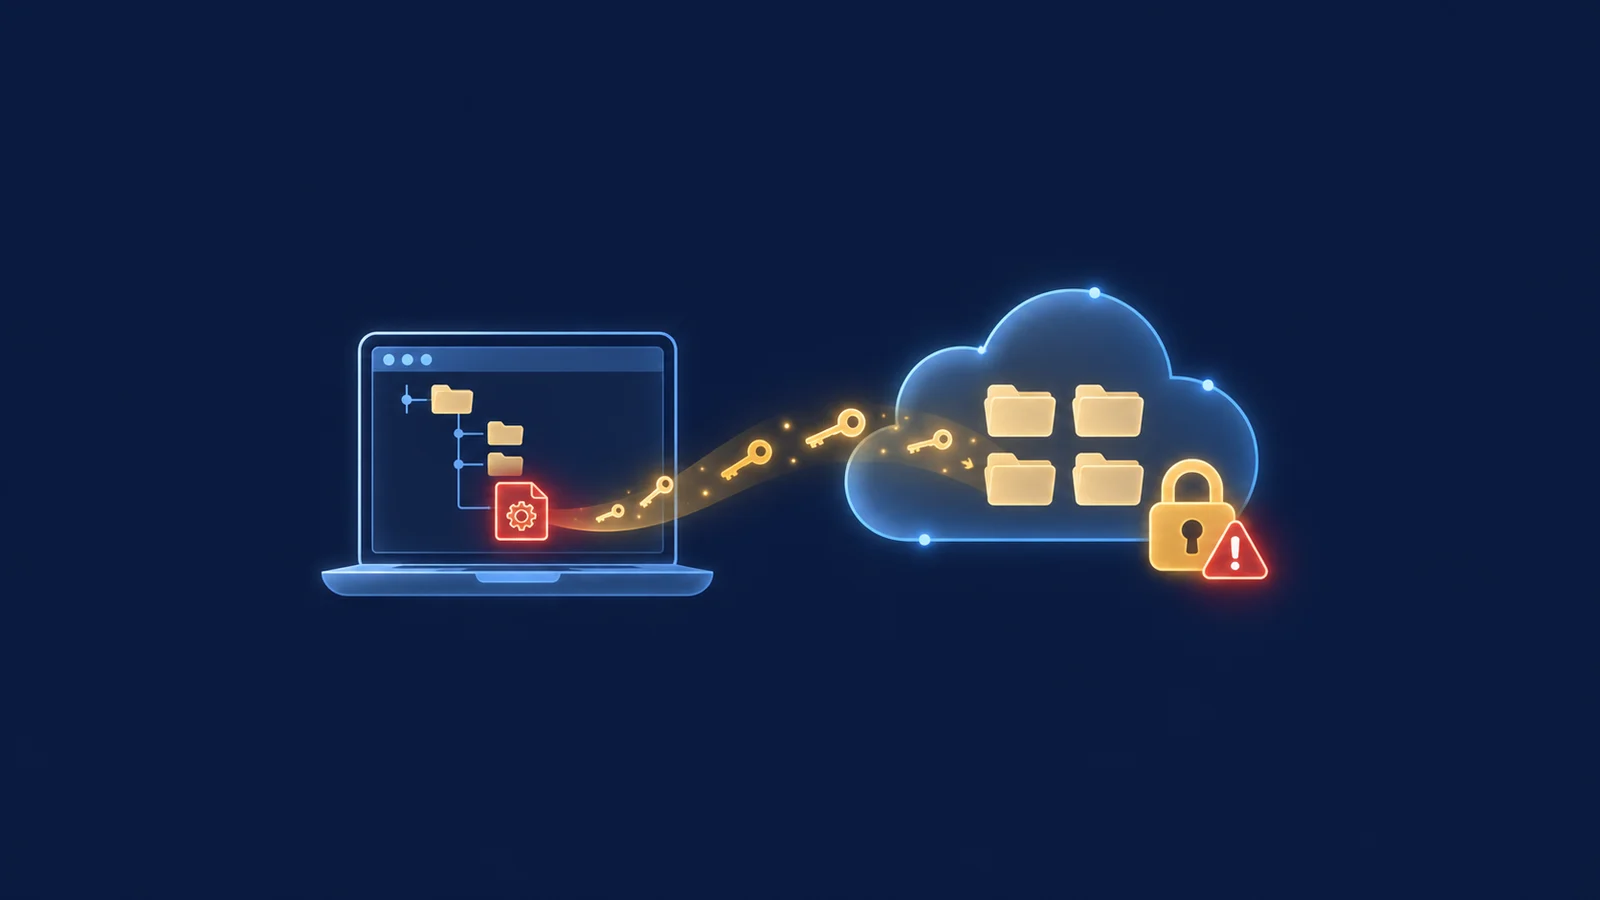
Kies je in Claude Code bij een shellcommando "Yes, and don't ask again", dan schrijft Claude Code dat commando als vaste regel in .claude/settings.local.json in je repository. Stond er een wachtwoord of API-sleutel in het commando, dan staat die sleutel nu ook in dat bestand. Volgens onderzoek van beveiligingsbedrijf Apiiro, zoals gemeld door vakmedia, bevatten 1.122 openbare kopieën van dat bestand op GitHub minstens één secret. Controleer of het bestand in git staat, roteer gelekte sleutels en zet het bestand in .gitignore.
Dit artikel legt uit hoe het gebeurt, wat de cijfers zijn en wat je vandaag kunt doen. Meer over de tool zelf staat in onze review van Claude Code; recente updates verzamelen we in Claude Code-nieuws.
Hoe een wachtwoord in een instellingenbestand belandt
De documentatie van Anthropic beschrijft het gedrag. Voor shellcommando's geldt een goedkeuring met "don't ask again" "permanently per repository and command". Claude Code bewaart die regel in .claude/settings.local.json in de hoofdmap van de git-repository, en de regel geldt daarna in elke sessie in die repository, ook in submappen en worktrees.
De regel is de tekst van het commando. Wie bijvoorbeeld een databasecommando goedkeurt met het wachtwoord erin (PGPASSWORD=..., mysql -p... of sshpass -p ...), bewaart dat wachtwoord in platte tekst in het bestand. Het bestand is bedoeld als persoonlijk bestand. Het lek ontstaat zodra iemand het toch commit en de repository openbaar is.
Wat Apiiro vond
De cijfers komen uit een onderzoek van Apiiro dat wij zelf niet konden openen. We geven ze zoals een samenvatting op DEV Community en GBHackers ze weergeven.
| Meting | Waarde volgens Apiiro (via vakmedia) |
|---|---|
Openbare kopieën van .claude/settings.local.json onderzocht | 104.185, in 103.617 repositories |
| Bestanden met minstens één secret | 1.122 |
| Unieke secrets in die bestanden | 1.379 |
| Gemist door zowel gitleaks als TruffleHog | 215 bestanden |
| Totaal over alle bronnen (ook git-geschiedenis en chatlogs) | 2.539 secrets in 1.994 repositories |
Volgens dezelfde samenvatting was Claude Code de enige van 16 vergeleken coding-agents die standaard het volledige goedgekeurde commando in een projectbestand opslaat. Dat hebben we niet zelf kunnen nagaan. Een reactie van Anthropic op het onderzoek hebben we niet gevonden. Het signaal stond ook in de Radar van 8 november en in de briefing van 9 november.
Zo controleer je je eigen repository
- Staat het bestand in git?
git ls-files .claude/settings.local.jsonlaat zien of het nu gevolgd wordt;git log --all -- .claude/settings.local.jsonof het ooit is gecommit. - Roteer eerst. Een sleutel die in een openbare repository heeft gestaan, geldt als gelekt, ook als je de geschiedenis herschrijft. Vervang wachtwoorden en tokens voordat je opruimt.
- Stop met volgen.
git rm --cached .claude/settings.local.jsonen zet het pad in.gitignore. - Ruim de regels op. Met
/permissionsin Claude Code zie je de opgeslagen regels en verwijder je regels met een secret erin. - Voorkom herhaling. Gebruik variabelen in plaats van letterlijke waarden (
PGPASSWORD="$DB_PASSWORD") en blokkeer het lezen van sleutelbestanden met een deny-regel zoalsRead(./.env), die de documentatie zelf als voorbeeld geeft.
Teams kunnen het bestand standaard in hun .gitignore-sjablonen opnemen en mappen als .claude/, .cursor/ en .gemini/ meenemen in de secret-scan van pre-commit en CI, inclusief de git-geschiedenis. Meer achtergrond over dit soort risico's staat in ons overzicht AI en cybersecurity.
Wat we niet hebben gecontroleerd
De onderzoekspagina van Apiiro konden we niet openen; alle cijfers komen uit samenvattingen van derden. Het gedrag van "don't ask again" en de opslag in .claude/settings.local.json hebben we wel in de documentatie van Anthropic gelezen.
Gecontroleerd op 9 november 2026.
Dit artikel is geschreven met AI (Claude, Anthropic) en gecontroleerd tegen de bronnen hieronder.
Bronnen
- Anthropic, Claude Code-documentatie, Configure permissions: code.claude.com
- Apiiro, oorspronkelijk onderzoek (niet door ons gelezen): apiiro.com
- Gabriel Anhaia, samenvatting op DEV Community (7 november 2026): dev.to
- GBHackers, bericht over 2.539 secrets in 1.994 repositories: gbhackers.com
- Melding op X door @TheHackersNews: x.com/TheHackersNews